wIDS
Cyber Threat Intelligence dla każdego
Monitorujemy występowanie zmian i anomalii w serwisach www
odnajduje i raportujepodejrzane anomalie
Analizuje wiele czynników i parametrów
Podnosi i zgłasza incydentyintegruje się z SIEM/SOAR.
wIDS wykrywamy zmiany na twojej stronie www
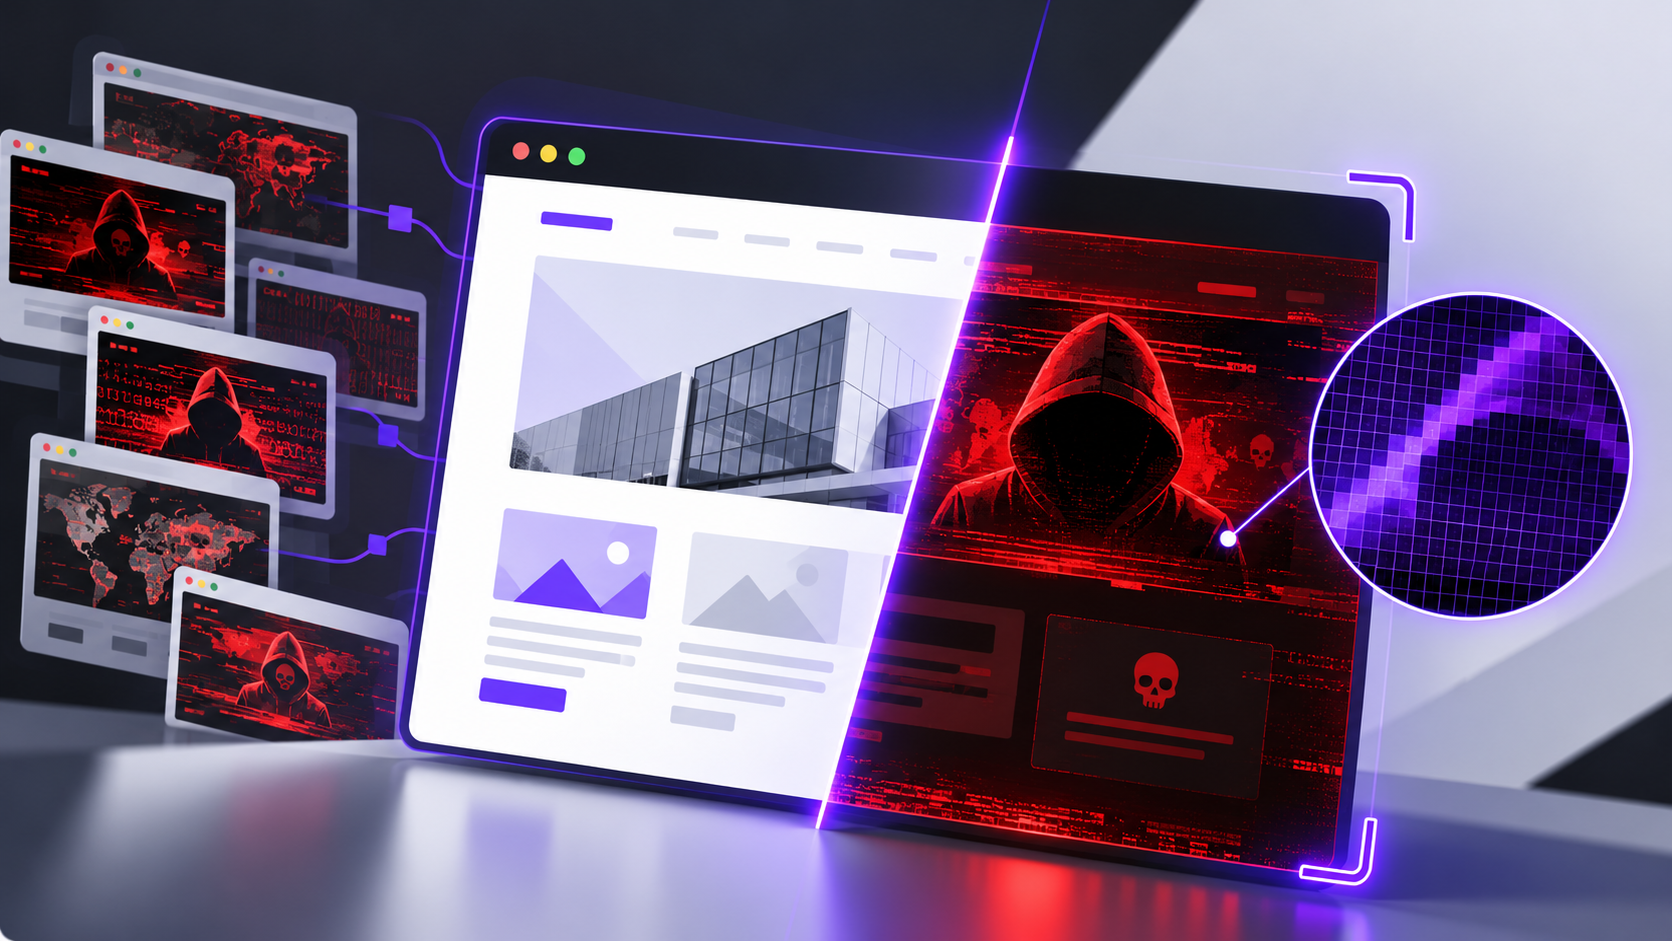
Platforma wIDS monitoruje wskazany serwis www w poszukiwaniu anomalii. Cyklicznie pobiera wszystkiego kody na podstawie sitemap aby je ze sobą porównywać. Na podstawie badanych artefaktów, personalizowanych kryteriów i scoringu z wykorzystaniem AI, wykryte anomalie są podnoszone do incydentu. Wspiera działania Cyber Threat Intelligence jako kolejne źródło informacji. Wspomaga administrację rozbudowanymi serwisami, zarządzanymi przez wiele działów w organizacji.
Anomalie i incydenty
Wykryte zmiany i anomalie przechodzą przez scoring zagrożenia.
Skorzystaj z domyślnej konfiguracji lub dopasuj ją do swoich wymagań.
W przypadku incydentu system wysyła powiadomienia do wskazanych osób, lub zgłoszenia do zewnętrznych platform SIEM/SOAR/XDR.
JAK WYKRYWAMY ANOMALIE
Screen
wIDS cyklicznie wykonuje zrzut całego serwisu i analizuje zmiany, które zaszły pomiędzy każdą migawką. Nie wymaga żadnej instalacji.
Porównanie
Wykrywa anomalie, które występują na stronach odwiedzanych przez użytkowników. Wyszukuje elementy, których nie wykryją systemy monitorujące infrastrukturę.
Osobna platforma
Może działać samodzielnie, wspierać działania SOC lub Cyber Threat Intelligence. Pomaga odróżnić zamierzone zmiany, od nieautoryzowanych.
Metoda monitorowania
17 faktorów klasyfikuje dane z każdej migawki, poszukując anomalii.
AI
Wykorzystuje modele machine-learning wytrenowane dla 17 faktorów anomalii. Posiada mechanizmy redukujące false-positive.
Integracje
API pozwala na integrację z dowolną platformą. System wIDS może zasilać w dane narzędzia klasy SIEM/SOAR/XDR.
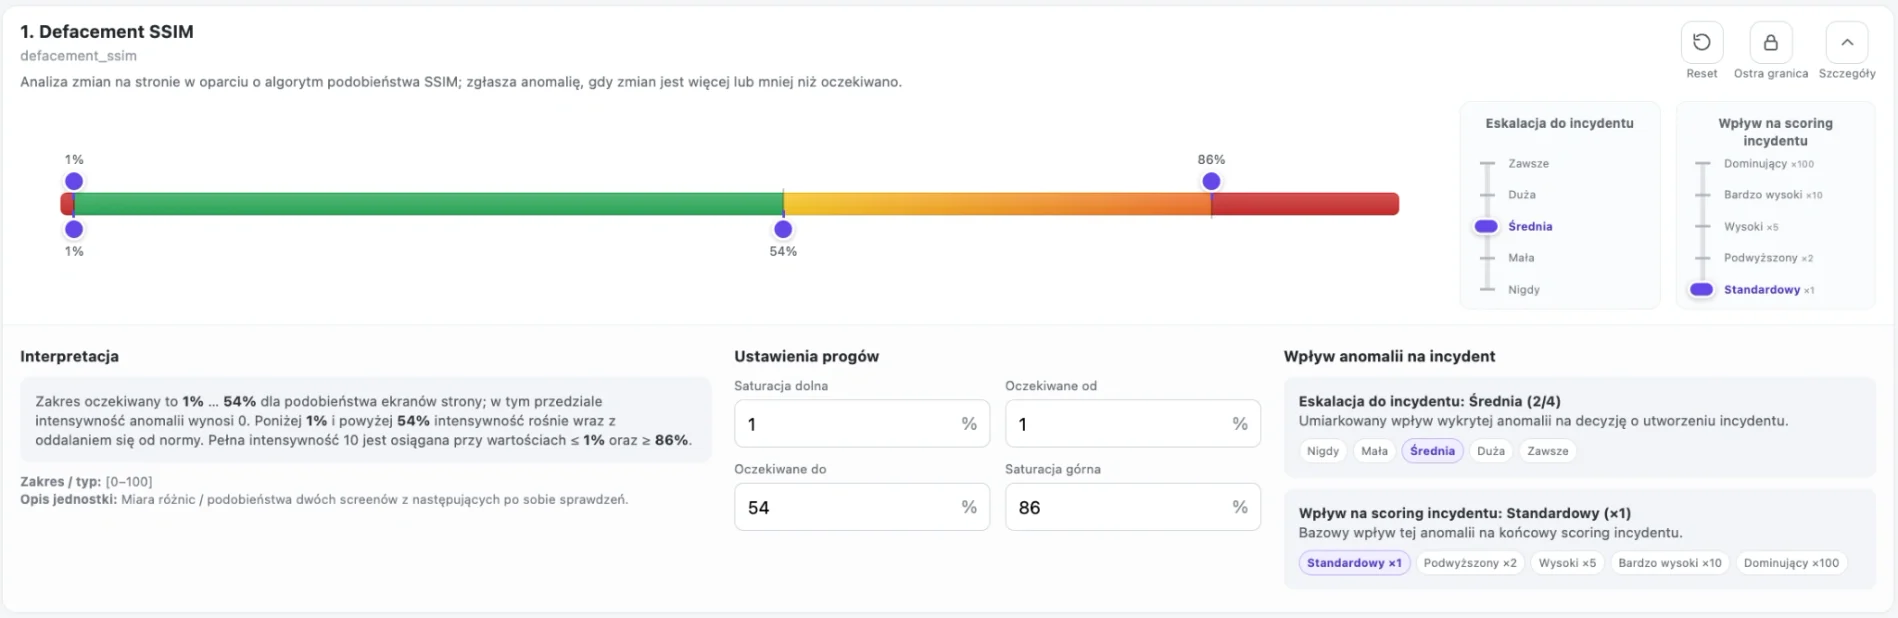
Defacement SSIM
Analiza wizualna z wykorzystaniem SSIM pozwala wykrywać zmiany na stronie, gdy ich przyczyną nie jest bezpośrednia modyfikacja serwera www.
Defacement ML
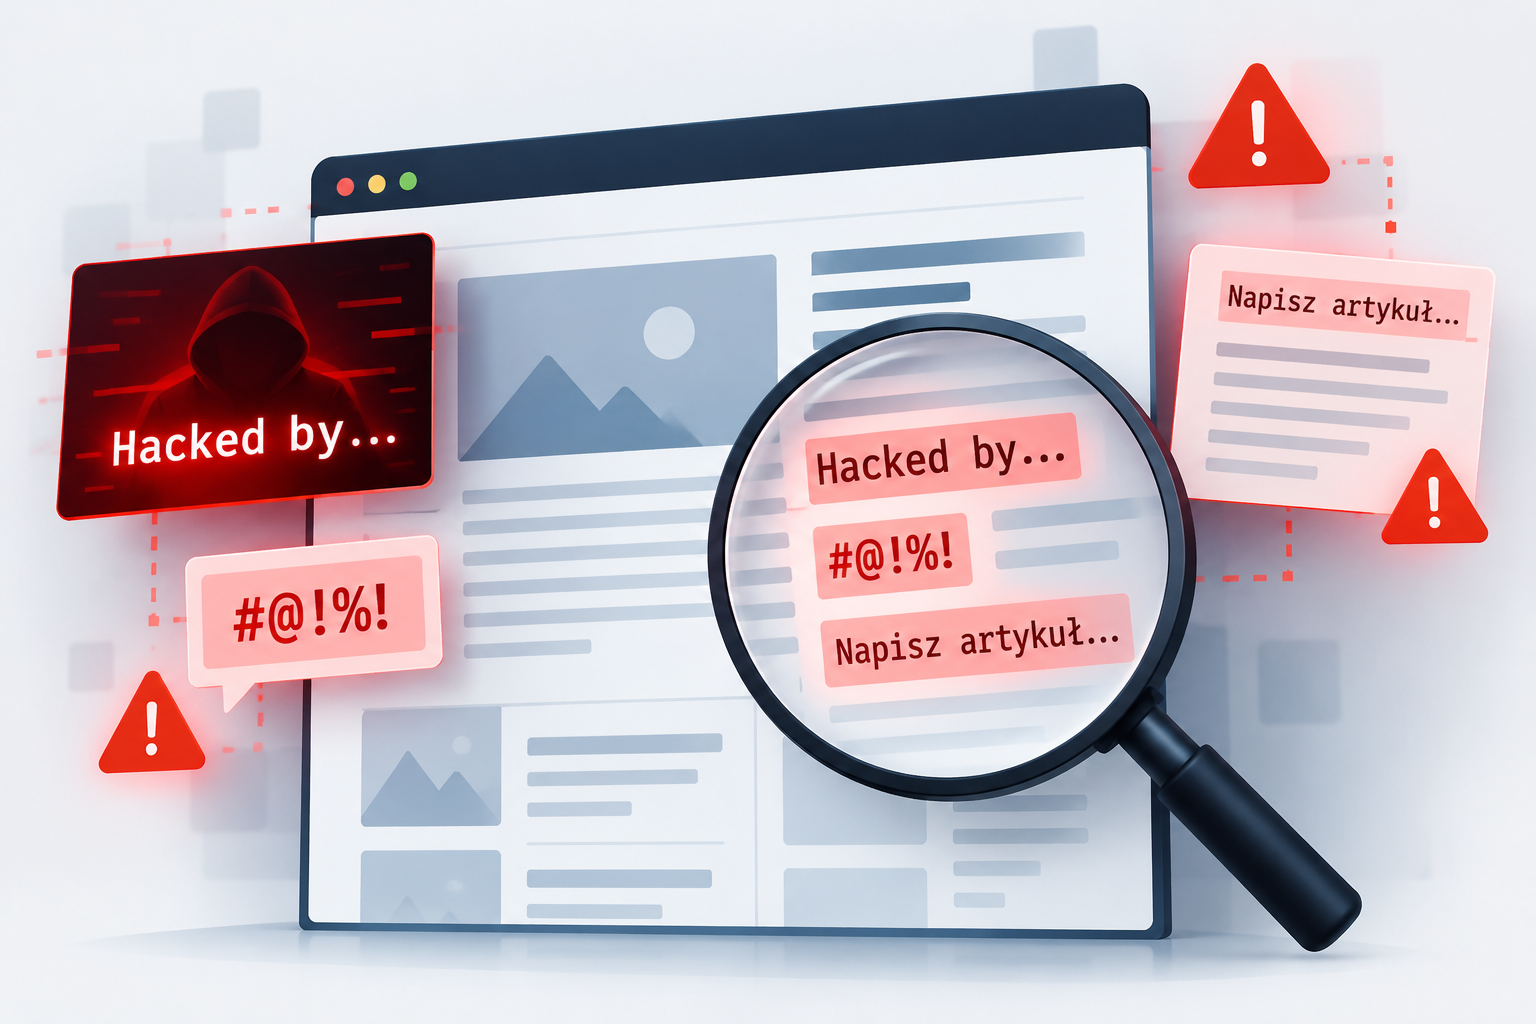
Defacement ML w Monit24 wIDS wykorzystuje model Machine Learning do wyszukiwania podobieństw między wyglądem monitorowanego serwisu a wzorcami zhakowanych lub podmienionych stron.
Rozpoznawanie podejrzanych linków na stronach www
Nie każdy złośliwy link wygląda podejrzanie, a nieoczekiwana zmiana może pojawić się nawet w zaufanym serwisie.
Podejrzane JavaScript
Analiza zawartych w serwisie skryptów JS (inline oraz w plikach). Zgłasza anomalię gdy skrypt nosi znamiona złośliwego w oparciu o model Machine Learning.
Wykrywanie podmiany treści na stronie www
Nieautoryzowana treść na stronie internetowej nie zawsze jest efektem spektakularnego włamania. W dużych serwisach, do których dostęp ma wiele osób, niepożądana zmiana może pozostać niezauważona.

Umów się na bezpłatny PoC
Umów się na prezentację. Przedstawisz nam swoje potrzeby i oczekiwania, a my się do nich dostosujemy.
Zaciekawiliśmy Cię rozwiązaniem wIDS? Umów PoC.
Napisz do nas!

Dopasowujemy ofertę do Twoich potrzeb
Formularz kontaktowy
Realizacja wIDS
jest prowadzona w ramach prac B+R w programie FENG-1.1
Monit24 tworzy system wIDS w ramach projektu B+R pod nazwą: „wIDS – Web-based Intrusion Detection System – system monitorujący występowanie anomalii serwisów i aplikacji webowych w zakresie detekcji incydentów cyberbezpieczeństwa” współfinansowanego przez Unię Europejską z programu Fundusze Europejskie dla Nowoczesnej Gospodarki.
Więcej na temat wsparcia projektu wIDS można przeczytać pod linkiem: