Nieautoryzowana treść na stronie internetowej nie zawsze jest efektem spektakularnego włamania. Czasem to komunikat „Hacked by…”, innym razem podmiana treści na stronie, obraźliwy wpis lub przypadkowo opublikowany fragment roboczego tekstu. W dużych serwisach, do których dostęp ma wiele osób, niepożądana zmiana może pozostać niezauważona. wIDS analizuje tekst strony i zgłasza anomalie, gdy wykryje frazy znajdujące się w skonfigurowanym słowniku.
Twoja strona publikuje treści, których nie powinno na niej być?
Strona internetowa może działać prawidłowo, a jednocześnie prezentować treści, których właściciel nie zamierzał publikować. Omawiamy tutaj podmianę tekstów na stronie www.
Jeśli szukasz informacji na temat podmiany treści wizualnych przejdź tutaj.
Może to być komunikat pozostawiony przez hakera, artykuł podmieniony bez wiedzy redakcji albo fragment wewnętrznej instrukcji, który przez pomyłkę trafił do publikacji. Problem nie zawsze wynika z podatności i włamania. Czasem wystarczy błąd człowieka lub przejęcie dostępu do konta w wyniku phishingu. Niepożądana treść może podważyć wiarygodność całego serwisu, a nawet szerzyć dezinformację, nawet jeśli sama strona pozostaje dostępna.
Cztery sytuacje, w których treść wymaga sprawdzenia
1. Ktoś włamuje się na stronę
Komunikat „Hacked by…”, wulgaryzmy lub obraźliwe treści mogą być widocznym śladem ingerencji w serwis.
Tego rodzaju zmiany mogą szkodzić reputacji organizacji, podważać zaufanie użytkowników i wymagać pilnej interwencji administratorów. Niepożądana treść może również pozostać na stronie, dopóki ktoś jej nie zauważy.
Słownik opublikowanych wyrażeń pozwala wskazać charakterystyczne frazy, które mogą świadczyć o takiej ingerencji.
2. Atakujący wykorzystuje przejęte konto redaktora
W dużych serwisach dostęp do publikowania treści ma często wiele osób, o czym pisaliśmy przy okazji złośliwych Javascript. Jeżeli atakujący przejmie konto jednej z nich, może wykorzystać istniejące uprawnienia do publikowania treści lub modyfikowania już dostępnych materiałów.
Nie musi przy tym wyświetlać komunikatu o włamaniu. Może opublikować fałszywą informację, zmienić treść komunikatu albo umieścić na stronie inne niepożądane materiały.
Jeżeli zmieniona treść zawiera frazy ze skonfigurowanego słownika, wIDS może zgłosić anomalię wymagającą sprawdzenia.
3. Redaktor popełnia błąd
Nie każda niepożądana publikacja jest wynikiem ataku.
Przy dużej liczbie autorów, redaktorów i administratorów łatwo o pomyłkę. Do serwisu może trafić niewłaściwa wersja artykułu, roboczy komentarz albo treść, która nie powinna zostać opublikowana.
Konsekwencje mogą obejmować konieczność wycofania materiału, korekty publikacji i wyjaśnienia sytuacji.
W takim przypadku alert nie oznacza automatycznie incydentu bezpieczeństwa. Jest sygnałem, że opublikowana treść wymaga weryfikacji.
4. Zamiast artykułu pojawia się prompt AI
Narzędzia generatywnej AI coraz częściej wspierają tworzenie treści marketingowych i redakcyjnych. W procesie kopiowania tekstu może jednak dojść do pomyłki: pracownik publikuje instrukcję dla modelu zamiast gotowego materiału.
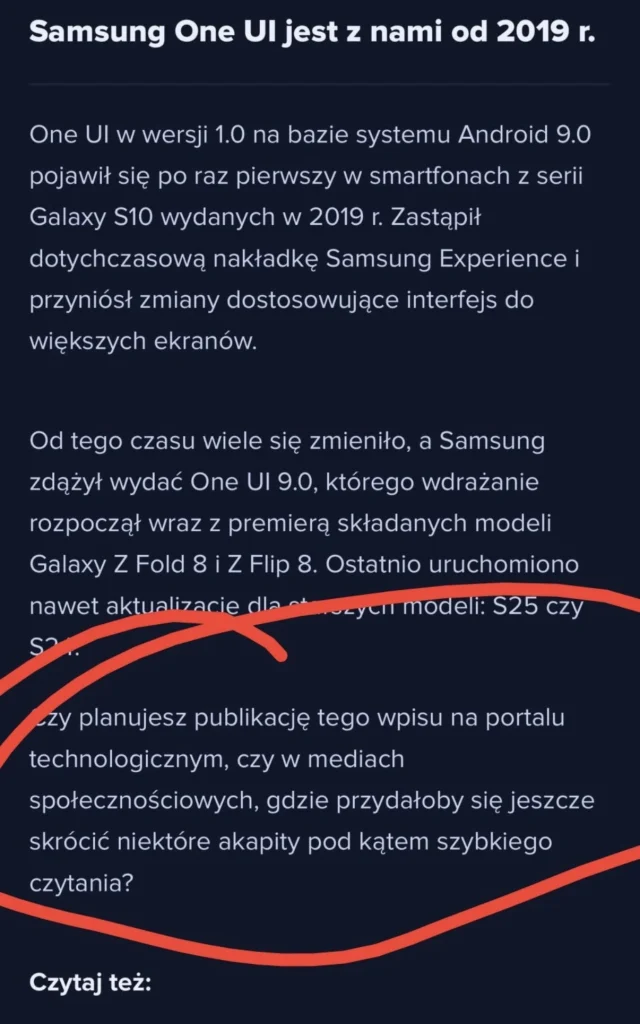
Taki tekst nie musi stanowić zagrożenia technicznego, ale może ujawniać wewnętrzne instrukcje redakcyjne i negatywnie wpływać na odbiór publikacji.
Jeżeli opublikowany prompt zawiera frazę objętą skonfigurowanym słownikiem, wIDS może zgłosić anomalię.
W każdym z tych scenariuszy ważne jest nie tylko to, czy strona działa, ale również to, jaką treść faktycznie prezentuje użytkownikom.
Case study: podmieniony artykuł na stronie Akademii Sztuki Wojennej
W kwietniu 2020 roku opisano atak związany z dezinformacją, w ramach którego podmieniono artykuł na stronie Akademii Sztuki Wojennej. W jego miejscu pojawił się fałszywy list komendanta dotyczący relacji wojskowych Polski i Stanów Zjednoczonych.
Nieautoryzowana publikacja nie była celem samym w sobie. Spreparowaną treść rozpowszechniano również za pośrednictwem poczty elektronicznej, portali internetowych i mediów społecznościowych. Według komunikatu operacja miała służyć wywołaniu chaosu informacyjnego i podważeniu wiarygodności kadry dowódczej Wojska Polskiego.
Co ten przypadek pokazuje?
Podmiana treści na stronie internetowej może służyć do rozpowszechniania fałszywych informacji, wykorzystując wiarygodność domeny, na której zostały opublikowane.
Dlatego monitorowanie treści ma znaczenie nie tylko w przypadku widocznego komunikatu „Hacked by…”. Równie istotne jest identyfikowanie niepożądanych fraz w treściach prezentowanych użytkownikom.
Nie oznacza to, że każdy przypadek manipulacji treścią zostanie wykryty przez czynnik „Zabroniona treść”. Skuteczność wykrycia zależy od tego, czy zmieniona zawartość zawiera frazy uwzględnione w używanym słowniku.
Jak wIDS wykrywa „Zabronione treści”?
Czynnik „Zabroniona treść” analizuje tekst monitorowanej strony internetowej i zgłasza anomalię, gdy napotka frazę znajdującą się w używanym słowniku.
Mechanizm może wykorzystywać między innymi:
- Słowniki zabronionych treści – zawierający charakterystyczne komunikaty związane z atakami na strony WWW, które są zdefiniowane w systemie.
- Słownik definiowany przez użytkownika – obejmujący określone słowa i wyrażenia, które organizacja chce identyfikować na monitorowanych stronach.
Dzięki temu monitoring może wskazywać zarówno treści charakterystyczne dla ingerencji w serwis, jak i inne niepożądane publikacje, w tym wulgaryzmy lub frazy niezgodne z przyjętymi zasadami.
Po wykryciu anomalii zespół odpowiedzialny za serwis może sprawdzić wskazaną treść i ustalić, czy wynika ona z ataku, błędu publikacyjnego czy innego zdarzenia.
Wykryj niepożądaną treść, zanim stanie się problemem
W dużych serwisach kontrolowanie publikacji może być trudne, szczególnie gdy nad treściami pracuje wiele osób. Nie każda niepożądana zmiana wynika z włamania, ale każda może wymagać sprawdzenia.
wIDS zapewnia zewnętrzny monitoring serwisu i pomaga identyfikować anomalie w treści strony. To dodatkowy sygnał dla osób odpowiedzialnych za bezpieczeństwo, administrację i publikowanie materiałów.
Monitoruj nie tylko dostępność strony, ale również treści, które faktycznie widzą jej użytkownicy.