Rozpoznawanie podejrzanych linków na stronach WWW pomaga wykrywać zmiany, które mogą wskazywać na próbę ataku, nieautoryzowaną modyfikację serwisu lub przekierowywanie użytkowników na niebezpieczne strony. Nie każdy złośliwy link wygląda podejrzanie, a nieoczekiwana zmiana może pojawić się nawet w zaufanym serwisie. Dlatego warto analizować nie tylko same adresy URL, ale również kontekst ich występowania i zmiany zachodzące na stronie. Sprawdź, jak można wykrywać takie anomalie i jak w tym procesie wykorzystuje sztuczną inteligencję system wIDS.
Dlaczego podejrzane linki na zaufanych stronach są realnym problemem?
Poprawnie działająca stronie nie musi być w 100% bezpieczna dla jej użytkownika. Serwer może zwracać prawidłowe odpowiedzi HTTP. Strona może ładować się bez błędów wraz z zewnętrznymi skryptami (tzw. third-party), o których pisaliśmy tutaj. Nieoczekiwane linki i przekierowania mogą pojawić się z kilku powodów:
– nieautoryzowane zmiany w treści strony,
– podmiana kodu JavaScript (tutaj popularnym problemem jest clickfix),
– zmiany zewnętrznych treściach zaciąganych przez serwis (tzw. third-party),
– niepożądane przekierowania.
Potencjalne konsekwencje dla nieświadomego użytkownika może oznaczać:
– przekierowanie na stronę phishingową (wyłudzająca dane logowania lub związane z płatnościami),
– nakłonienie do pobrania złośliwego oprogramowania,
W efekcie użytkownik może stracić dane logowania, pieniądze a serwis, z którego trafił na złośliwą stronę jest narażony na utratę reputacji. Zaatakowana w ten sposób strona może być również wykorzystywana jako pośredni w tzw. procesie kill chain. Polega on na wykorzystaniu reputacji i zaufania przejętej domeny lub konkretnego adresu URL do wyłudzenia poświadczeń. Bezpieczeństwo strony internetowej dla jej użytkownika to nie tylko jej dostępność, ale również to, jakie treści im udostępnia.
Jak rozpoznać podejrzany link?
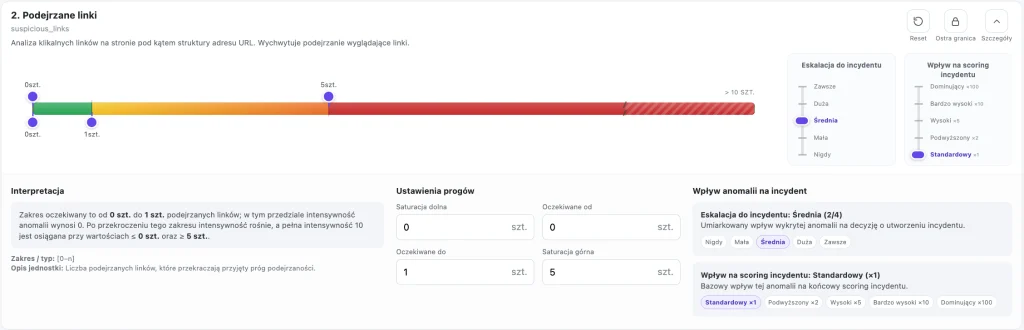
Sam adres URL może zawierać nietypową długość lub strukturę. Oszuści w ten sposób próbują oszukać zarówno użytkowników jak i systemy zabezpieczeń. Kolejnym elementem są podejrzane frazy i parametry oraz domena niepasująca do kontekstu strony. Oto kilka przykładów:
Kolejnym elementem do analizy jest kontekst linku. Jeśli pojawił się w miejscu, w którym go wcześniej nie było, a dodatkowo nie pasuje do pozostałej treści na stronie. Zmiana samego adresu docelowego lub sposób jego działania (otwarcie nowej karty, pobranie pliku) może być kolejną anomalią wartą analizy przez np. zespół Cyber Threat Intelligence.
Przekierowania są następnym elementem, jaki może zostać uznane za anomalię. Do przechytrzenia systemów bezpieczeństwa oszuści stosują tzw. mixery. Użytkownik jest kierowany na stronę, z której kierowany jest dalej (losowo). W ten sposób oszuści mogą mieć „w obrocie” nawet setki domen i tysiące linków, co utrudnia skuteczne blokowanie ich na warstwie ochrony sieci.
Nietypowy adres URL nie jest sam w sobie dowodem na problem. Należy wziąć pod uwagę dodatkowe czynniki takiej jak kontekst, treść i miejsce przekierowania.
Dlaczego automatyzować proces poszukiwania złośliwych linków?
Wyobraźmy sobie duży serwis korporacyjny. Ma kilka domen, a pod nimi tysiące adresów URL. Jest zarządzany przez kilka niezależnych systemów CMS, a dostępy do nich są rozsiana w różnych departamentach. W takiej sytuacji administrator będzie miał problem aby ustalić pełną mapę linków (tzw. sitemap). Usunięcie starego landing page, dodanie nowego posta na blogu, zmiana wizualna kampanii – to tylko kilka przykładów dziesiątek zmian, które mają miejsce każdego dnia.
Co jeszcze komplikuje proces monitorowania linków?
Linki, treści i zasoby zewnętrzne mogą się zmieniać.
Niektóre przekierowania mogą działać tylko w określonych warunkach (np. tylko dla urządzeń mobilnych)
Ręczna kontrola nie daje ciągłego obrazu zmian, jakie zachodzą w monitorowanym serwisie.
Incydent bezpieczeństwa związany z podmianą przekierowania może dotyczyć pojedynczej strony i niekonieczne może to być strona główna.
Jak działa rozpoznawanie podejrzanych linków w systemie wIDS?
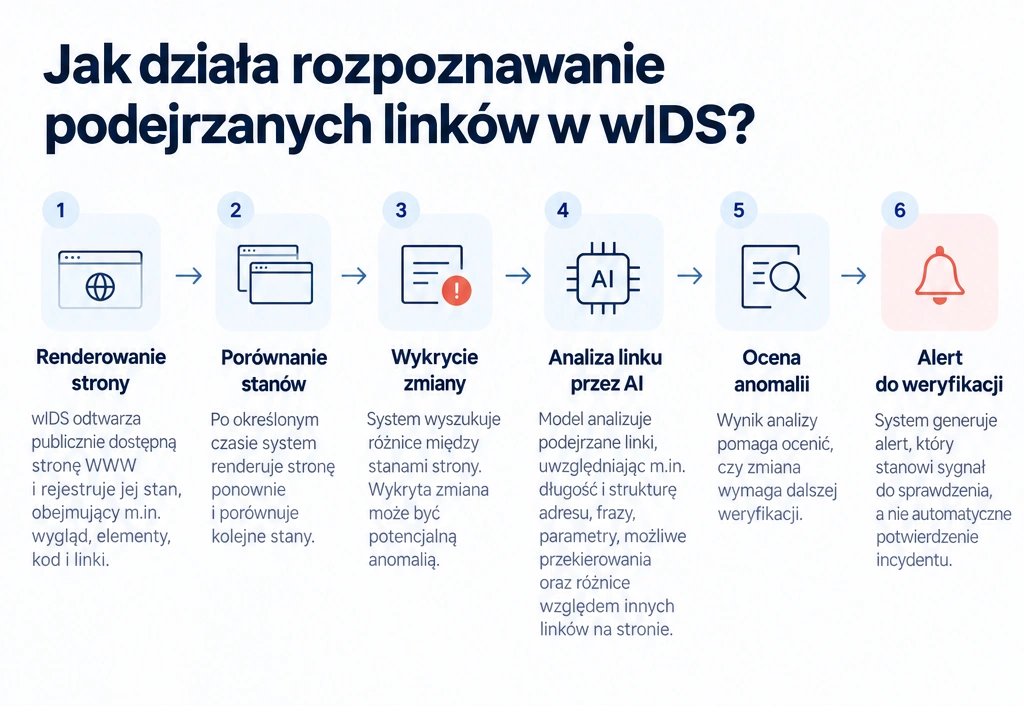
- Renderowanie strony www. System wIDS odtwarza publicznie dostępną stronę www i rejestruje jej pełny stan obejmując m.in wygląd, elementy, kod i poruszane w tym materiale linki.
- Ponowne renderowanie strony po określonym w systemie czasie i porównanie go z poprzednim stanem.
- System porównuje oba stany, a wykryta zmiana może zostać potraktowana jako potencjalna anomalia.
- Analiza podejrzanych linków z wykorzystaniem AI. Model analizuje znalezione w serwisie linki. Bierze pod uwagę długość i strukturę adresu, występujące frazy, parametry, możliwe przekierowania oraz różnice względem pozostałych linków na stronie.
- Ocena anomalii i ocena, czy mieści się w granicy standardowych zmian.
- Scoring przekroczony, anomalia staje się incydentem co generuje alert i powiadomienie do administratora.
Co zrobić po wykryciu podejrzanego linku?
Wykrycie podejrzanego linku nie musi oznaczać, że doszło do ataku. Kluczowe jest ustalenie, na której podstronie pojawił się link, i porównanie jego aktualnego stanu ze wcześniejszą wersją. Być może zmiana była związana z zaplanowanym wdrożeniem, aktualizacją lub modyfikacją treści. Pozwoli to odróżnić oczekiwane działanie serwisu od anomalii wymagającej dalszej analizy.
Weryfikacja adresu docelowy oraz ewentualny łańcucha przekierowań. Analiza linków należy prowadzić w bezpiecznym i odizolowanym środowisku.
Warto też sprawdzić, czy podejrzanemu linkowi towarzyszą inne zmiany. Niepokojącym sygnałem może być na przykład modyfikacja kodu JavaScript, pojawienie się nowego zasobu zewnętrznego (third-party) lub nieoczekiwana zmiana treści i wyglądu strony. Kilka powiązanych anomalii może dostarczyć więcej informacji niż pojedynczy alert. To właśnie możliwość połączenia kilku elementów buduje przewagę nad rozproszonym lub niepełnym obserwowaniem zmian
Alert jest sygnałem do weryfikacji, a nie potwierdzeniem incydentu. Dopiero analiza kontekstu i dodatkowych informacji pozwala ocenić, czy wykryta zmiana stanowi rzeczywiste zagrożenie.
Rozpoznawanie podejrzanych linków jako element zewnętrznego monitorowania bezpieczeństwa
Bezpieczeństwo strony internetowej to nie tylko kontrola jej dostępności i infrastruktury. Równie istotne jest to, co faktycznie trafia do przeglądarki użytkownika: treści, skrypty, linki i przekierowania. Nieoczekiwana zmiana w którymś z tych obszarów może być dodatkowym sygnałem wskazującym na potencjalny problem.
W tym miejscu wIDS uzupełnia obraz bezpieczeństwa o perspektywę zewnętrzną. Nazywamy to observability 360. Analizujemy publicznie dostępną stronę, porównuje jej kolejne stany i wykorzystuje AI do analizy podejrzanych linków.
Takie podejście nie zastępuje istniejących narzędzi, lecz rozszerza zakres obserwacji. Informacje z wIDS mogą wspierać dalszą analizę i korelację zdarzeń przez zespoły SOC, CTI oraz incident response.
Chcesz sprawdzić, co widać z zewnątrz na Twojej stronie internetowej? Poznaj wIDS od Monit24 i dowiedz się, jak zewnętrzna obserwacja serwisu może uzupełnić stosowane przez Ciebie mechanizmy bezpieczeństwa.