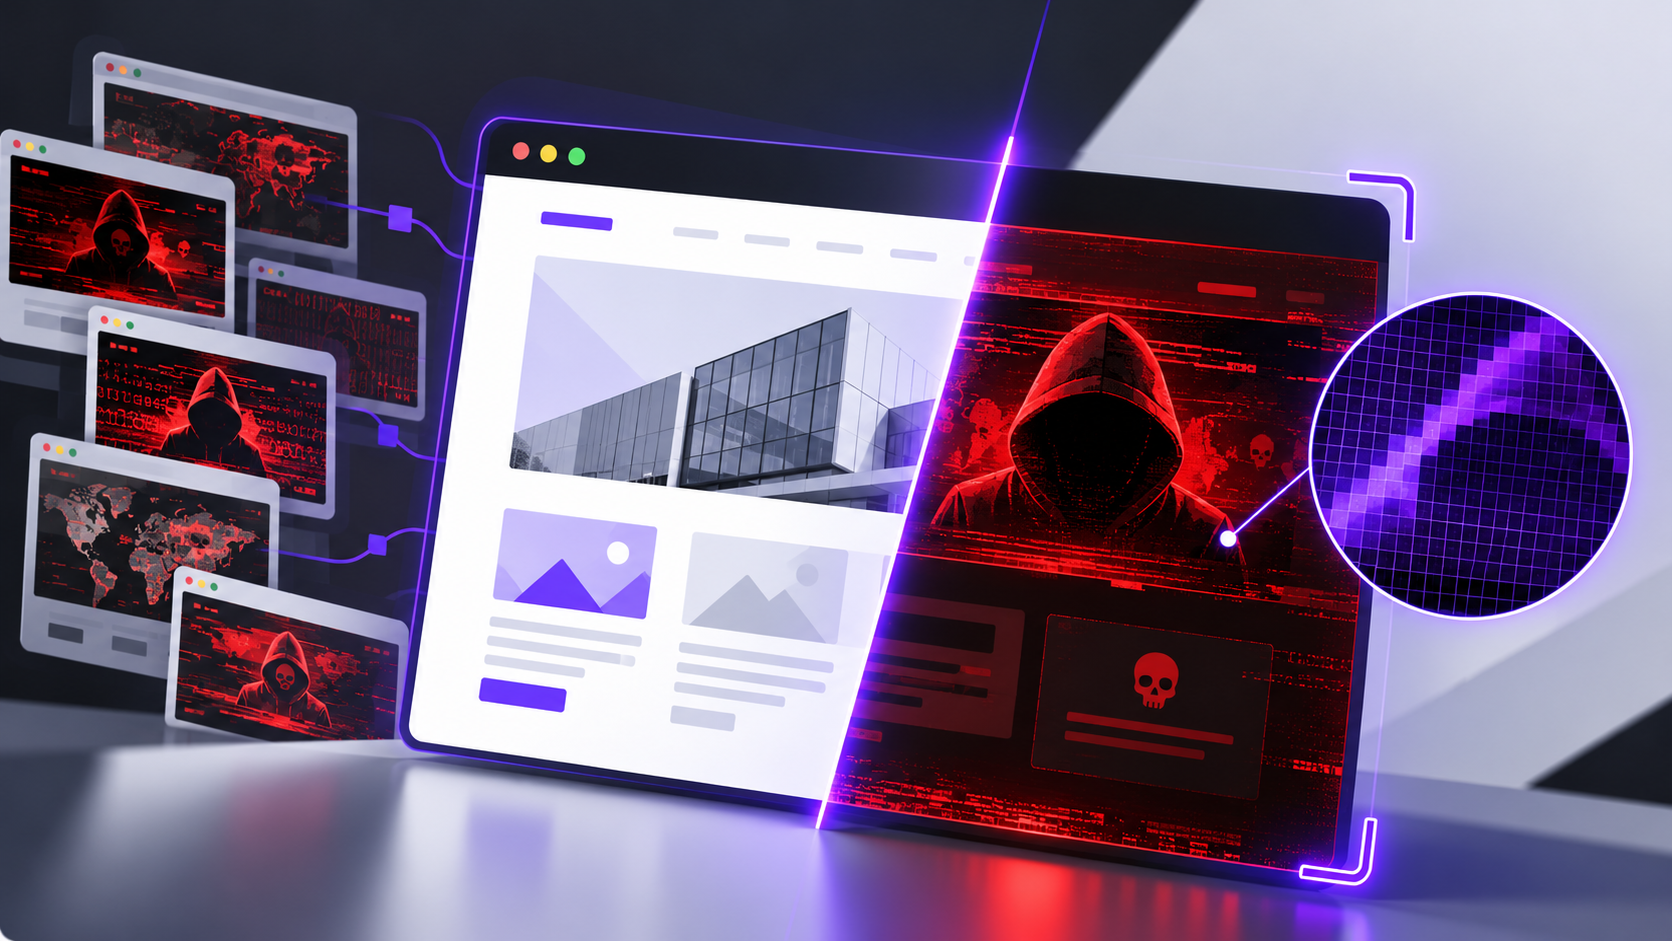
Defacement to atak, w którym użytkownik zamiast oczekiwanej strony internetowej widzi zmienioną lub podmienioną zawartość. Nie zawsze trzeba analizować kod serwisu, aby zauważyć, że coś jest nie tak, czasem wystarczy rozpoznać charakterystyczne elementy wizualne przejętej strony. Defacement ML w Monit24 wIDS wykorzystuje model Machine Learning do wyszukiwania podobieństw między wyglądem monitorowanego serwisu a wzorcami zhakowanych lub podmienionych stron. Wykryta anomalia wskazuje, że warto sprawdzić, co jest prezentowane użytkownikom.
Skutki defacementu wykraczają poza sam problem techniczny. W zależności od charakteru ataku mogą obejmować:
- utratę zaufania klientów i użytkowników;
- naruszenie reputacji organizacji;
- publikację fałszywych informacji pod wiarygodnym adresem;
- wykorzystanie strony do propagowania ideologii lub dezinformacji;
- konieczność podjęcia działań związanych z analizą incydentu i przywróceniem prawidłowego wyglądu serwisu.
Nie każda zmiana wyglądu oznacza włamanie. Przebudowa strony, aktualizacja szablonu czy publikacja nowego elementu mogą być działaniami całkowicie prawidłowymi. Wykrywanie defacementu polega na identyfikowaniu oznak, które wymagają sprawdzenia w kontekście bezpieczeństwa.
Jak działa Defacement ML w Monit24 wIDS?
Defacement ML wykorzystuje model Machine Learning wytrenowany do rozpoznawania wizualnych podobieństw do zhakowanych lub przejętych stron www.
Zamiast ograniczać analizę do pytania, czy monitorowana strona zmieniła się względem swojej wcześniejszej wersji, mechanizm szuka podobieństw do wzorców wizualnych kojarzonych z defacementem.
W uproszczeniu działanie funkcji można przedstawić w trzech krokach:
- Analiza wyglądu strony — monitorowany serwis jest analizowany pod kątem jego wizualnej postaci.
- Wyszukiwanie podobieństw — model Machine Learning ocenia podobieństwo do wzorców charakterystycznych dla stron podmienionych lub zhakowanych.
- Zgłoszenie anomalii — gdy system wykryje podejrzane podobieństwo, zgłasza anomalię wymagającą weryfikacji.
Warto podkreślić, że jest to opis ogólnej zasady działania mechanizmu. Nie oznacza, że model identyfikuje konkretny atakujący komunikat, ustala sposób przejęcia serwisu albo automatycznie potwierdza włamanie.
Jakie podobieństwa wizualne mogą być istotne?
Strony podmienione w wyniku ataku mogą zawierać charakterystyczne elementy, takie jak:
- komunikaty umieszczone przez atakujących;
- grafiki lub inne elementy wizualne zastępujące oryginalną zawartość;
- wygląd znacząco odbiegający od tego, czego można oczekiwać od danego serwisu.
Takie przykłady pomagają zrozumieć, dlaczego analiza wizualna może być przydatna w wykrywaniu defacementu.
Dlaczego Machine Learning może pomóc w wykrywaniu defacementu?
Ręczna kontrola wielu stron internetowych jest czasochłonna. Z kolei samo sprawdzanie, czy serwis jest dostępny, nie pozwala ocenić, czy wyświetla właściwą zawartość.
Model Machine Learning umożliwia analizę wizualną pod kątem podobieństwa do określonych wzorców. W kontekście defacementu pozwala to poszukiwać oznak wizualnych charakterystycznych dla stron przejętych, zamiast polegać wyłącznie na wykrywaniu zmian w obrębie konkretnej witryny.
Nie oznacza to, że model rozpoznaje każdy przypadek ataku. Nowy sposób podmiany strony może nie przypominać wzorców, które model potrafi rozpoznać. Dlatego wynik analizy należy traktować jako sygnał wspierający monitoring bezpieczeństwa, a nie jako gwarancję wykrycia każdego incydentu.
Defacement ML a Defacement SSIM, poznaj kluczowe różnice
Monit24 wIDS wykorzystuje różne mechanizmy wykrywania anomalii. Choć opisywany tuta jDefacement ML i Defacement SSIM dotyczą wizualnej postaci strony, są oparte na różnych mechanizmach.
| Cecha | Defacement ML | Defacement SSIM |
|---|---|---|
| Główne zadanie | Rozpoznawanie podobieństwa do wizualnych wzorców stron podmienionych lub zhakowanych | Wykrywanie zmian wizualnych względem stanu referencyjnego |
| Podstawa analizy | Model Machine Learning | Porównanie podobieństwa obrazów z wykorzystaniem SSIM |
| Kluczowe pytanie | Czy wygląd strony przypomina wzorce charakterystyczne dla defacementu? | Jak bardzo aktualny wygląd różni się od stanu referencyjnego? |
| Interpretacja wyniku | Podejrzane podobieństwo wymaga sprawdzenia | Wykryta różnica wymaga sprawdzenia |
Defacement ML nie jest po prostu kolejnym sposobem porównywania dwóch zrzutów ekranu. Jego wyróżnikiem jest analiza podobieństwa do wzorców wizualnych związanych z przejętymi stronami.
Oba mechanizmy dotyczą wyglądu serwisu, ale wykorzystują różne podejścia. Ich opisy nie powinny być traktowane jako zamienne.